安全卫士界面预览
本机与服务器一体:扫描、结果处置、AI 对话、防护、备份与合规报告都在同一个客户端完成。
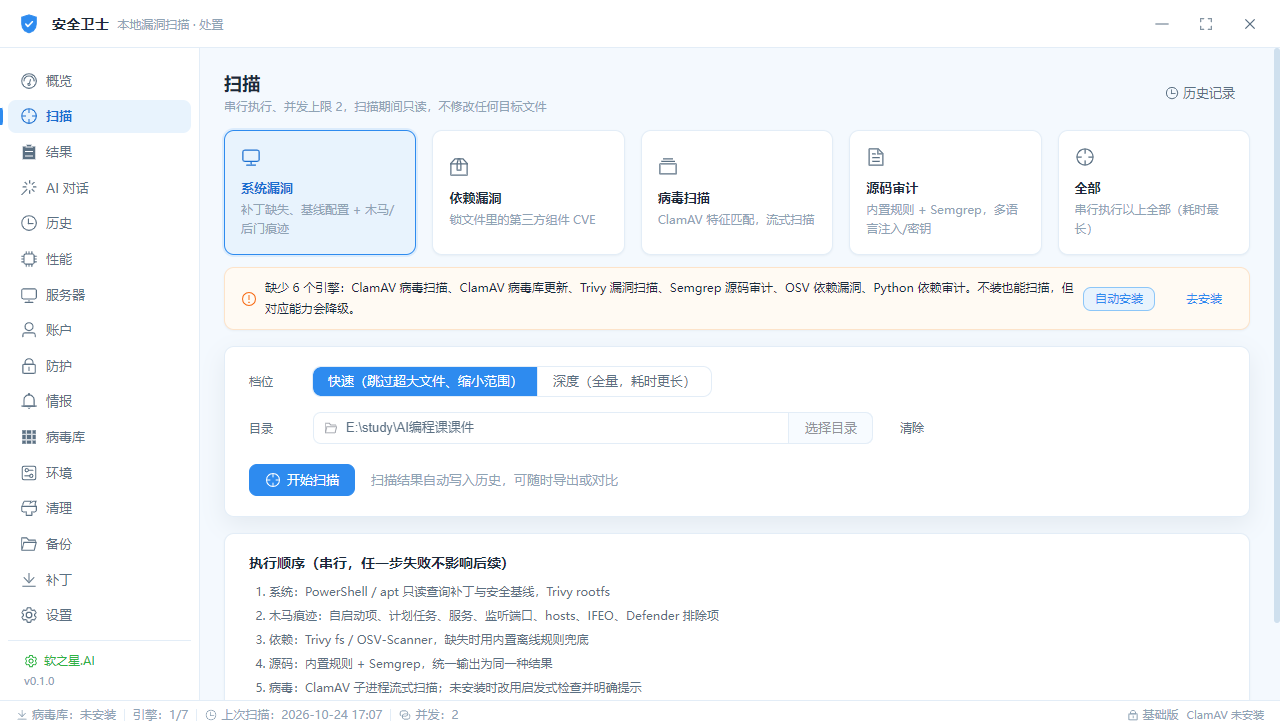
扫描页:系统漏洞 / 补丁 / 木马 / 依赖 CVE / 源码审计,按顺序执行并自动写入历史
本机漏洞、木马、依赖 CVE 与源码审计一键扫描,AI 给出修复方案并可直接改源码; 服务器端口、运行时与站点巡检,Nginx + ModSecurity 双层 WAF、防篡改、实时文件监控、 日志分析与备份恢复,最后输出等保 2.0 / CIS / OWASP 合规报告。
# 本机与服务器体检
全量扫描 ──▶ 系统漏洞 / 木马 / 依赖 CVE / 源码审计
        ──▶ AI 给出修复方案,确认后直接改源码(写前备份)
        ──▶ 端口 / 运行时 / 站点技术栈 / 弱口令巡检

# 上线即带防护
域名解析 ──▶ 自动签发 SSL 证书
         ──▶ Nginx 抗 CC + ModSecurity / OWASP CRS
         ──▶ 防篡改基线 + 实时文件监控
         ──▶ 每天/每周自动备份(网站 + 数据库)

# 出问题时
✓ 日志定位到具体文件与慢页面,AI 给修复建议
✓ 误改文件一键回滚,数据误删从备份恢复
✓ 等保 2.0 / CIS / OWASP 报告一键导出
本机与服务器一体:扫描、结果处置、AI 对话、防护、备份与合规报告都在同一个客户端完成。
支持 Windows 10/11、Windows Server 2016+ 与主流 Linux;开通套餐后登录使用
支持 Windows 10 / 11 及 Windows Server 2016 / 2019 / 2022(64 位),安装后登录平台账号即可使用全部安全功能。
下载 Windows 版提供 AppImage / tar.gz,适用于主流 Linux 发行版,支持命令行安装与 Web 面板。
桌面端扫描本机与服务器,网站空间按站点启用防护;开通套餐即可使用。
拦截 SQL 注入、XSS、命令执行、恶意扫描与异常高频请求,规则库持续更新。
监控站点核心文件,发现被植入后门或挂马立即告警,并可回滚到上一版本。
一键签发与自动续期,全站 HTTPS 加密,避免浏览器「不安全」提示影响信任。
对流量型攻击做清洗与限速,保障站点在攻击期间仍可访问。
按天备份数据库与站点文件,支持按时间点恢复,误删误改不再靠重做。
定期检查常见组件漏洞、弱口令、暴露的敏感文件与目录,给出修复建议。
保留访问、拦截、登录与后台操作日志,满足排查与合规留痕需求。
提供等保测评所需的日志、备份、访问控制材料,降低合规准备成本。
与安全卫士 Windows 桌面端 / Linux Web 面板保持一致,16 个功能模块全部包含。